Governance Framework der SRG-Konzession 2/2 Management Prozesse

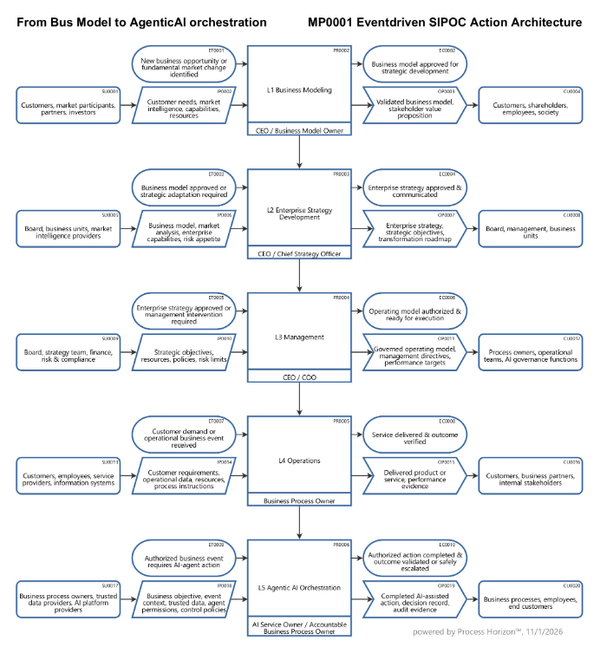
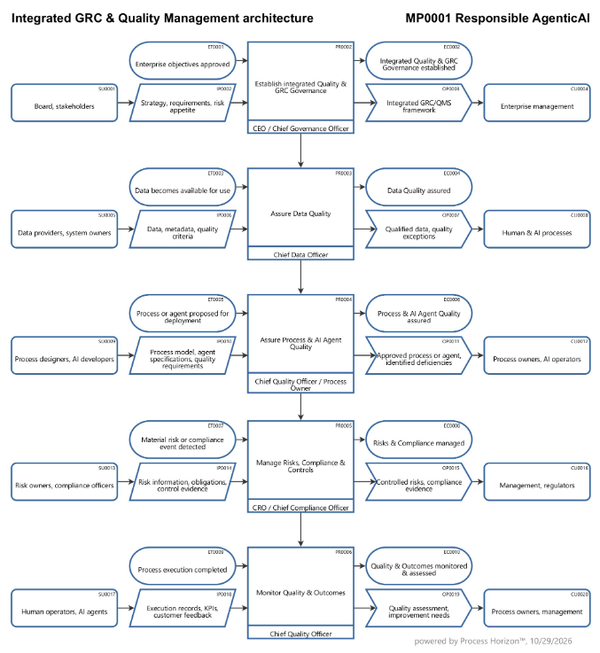
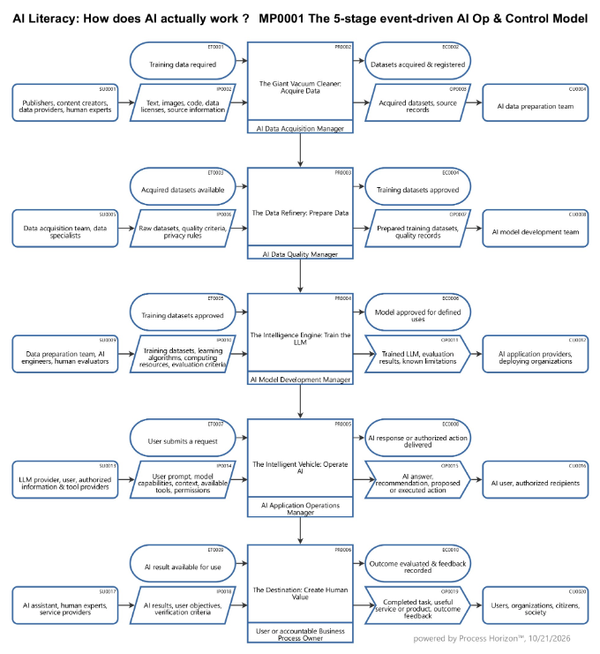
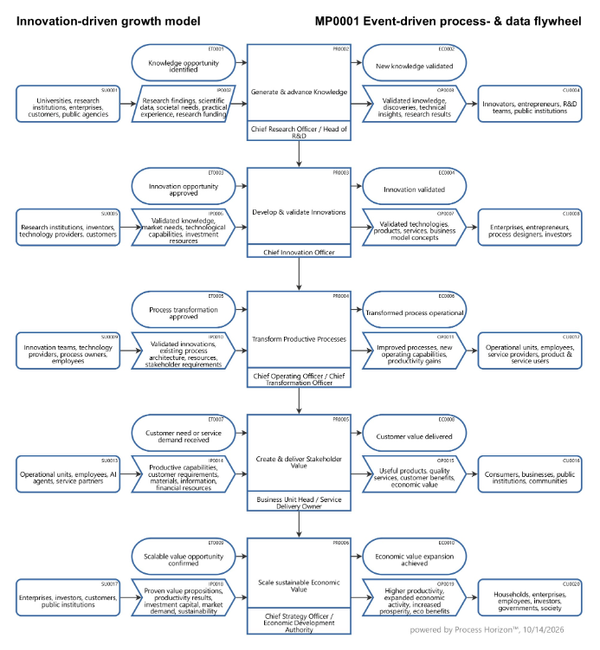
Die acht Governance-Dimensionen können als eigenständige Governance-Prozesse verstanden werden. Gemeinsam bilden sie den Bewertungs- & Steuerungsrahmen der neuen SRG-Konzession. Jeder Prozess wird durch ein Ereignis ausgelöst und erzeugt einen messbaren Governance-Output, der in die Konzessionssteuerung einfliesst.
Jedes Angebot der SRG (z.B. eine Nachrichtensendung, Sportübertragung, Kulturproduktion oder Online-Plattform) könnte entlang mehrerer, voneinander unabhängiger, bzw. der Governance Dimensionen bewertet (%-Fit) werden. Das Bewertungsmodell würde auf einem Public Value Score basieren, wie bspw.: Public Value = 0.30V + 0.20D + 0.15G + 0.10K + 0.10Q + 0.05I + 0.05W - 0.05M mit V=Verfassungsauftrag, D=Demokratie, G=Gesellschaftlicher Nutzen, K=Kohäsion, Q=Qualität, I=Innovation, W=Wirtschaftlichkeit & M=Marktverdrängung
Die Gewichtung wäre selbstverständlich politisch zu diskutieren. Entscheidend ist, dass Marktwirkung nur eine Dimension unter mehreren ist und nicht das dominierende Kriterium.
Ein solcher Ansatz würde transparent machen, welchen Beitrag ein Angebot zum verfassungsmässigen Auftrag leistet und welche Zielkonflikte dabei bewusst in Kauf genommen werden. Nicht die Politik würde im Vorfeld entscheiden, welches Ziel dominiert, sondern das Bewertungsmodell würde die Zielkonflikte sichtbar machen.
Using the following link you can access this sandbox SIPOC model in the ProcessHorizon web app and adapt it to your needs (easy customizing) and export or print the automagically created visual AllinOne SIPOC map as a PDF document or share it with your peers: https://app.processhorizon.com/enterprises/pX96MUARUBP9STjvPgcgS4Ek/frontend